
Sites ligados a 178 organizações, entre elas CNN, BBC, Zoom, HSBC e IKEA, serviram código malicioso a visitantes na segunda-feira (16). O script tentava substituir endereços de carteiras de criptomoedas, capturar dados de cartões e carregar ferramentas de exploração para iPhones e iPads, segundo investigação do pesquisador Scott Helme, da Report URI.
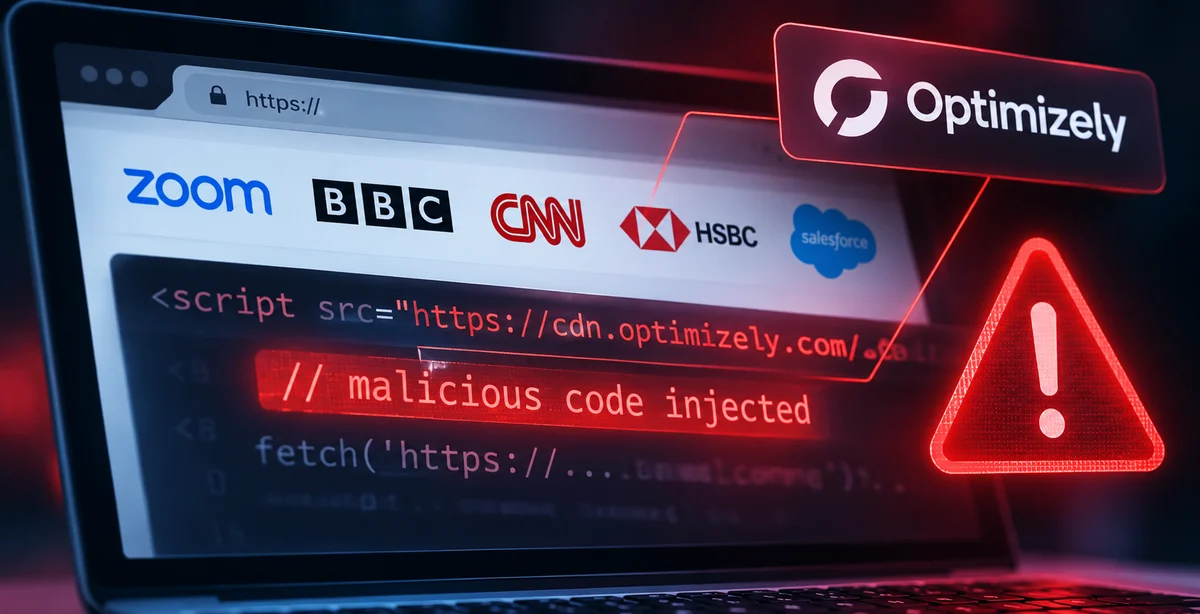
A campanha explorou uma falha no Optimizely Web Experimentation, serviço usado para testar versões de páginas e personalizar experiências por meio de scripts. A empresa confirmou que invasores alteraram projetos de clientes e informou ter bloqueado o caminho vulnerável, corrigido a falha, removido o código e revogado sessões e tokens de acesso. A ocorrência está em monitoramento no painel oficial da Optimizely.
Os sites não tiveram necessariamente seus servidores invadidos. O código foi inserido no campo Project JavaScript de projetos da Optimizely e continuou sendo entregue pelo domínio legítimo da plataforma, já autorizado pelos sites. Isso fez o navegador tratar o script adulterado como parte de um recurso confiável.
Scott Helme identificou 188 arquivos maliciosos em 1.611 scripts analisados, associados a 178 organizações. CNN, BBC, Fox News, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Ledger e Peacock aparecem entre os exemplos. A investigação também aponta que o número real de organizações afetadas pode ser maior, já que nem todos os scripts puderam ser examinados.
O malware podia trocar endereços de carteiras e capturar cartões
O código foi programado para substituir endereços válidos de carteiras de criptomoedas por endereços controlados pelos criminosos. A troca podia ocorrer no texto de páginas, formulários, links, imagens e na área de transferência. Assim, uma pessoa poderia copiar um endereço enquanto uma aba infectada estivesse aberta e colar o destino dos invasores em outro aplicativo.
Outro módulo monitorava formulários e tentava capturar número do cartão, validade e código de segurança digitados nos campos próprios do site. O script não conseguia ler dados inseridos em campos hospedados em iframes de serviços externos, como Stripe e Adyen. Também havia recursos para coletar cookies acessíveis por JavaScript e capturas de tela em determinadas situações.
Carteiras associadas ao ataque receberam cerca de US$ 7,1 mil em transações rastreadas. O valor não representa necessariamente o prejuízo das vítimas: a Hudson Rock afirmou que não conseguiu vincular os pagamentos a visitantes dos sites afetados, e algumas carteiras já tinham movimentações anteriores. O caso se soma a outros episódios de roubo de ativos digitais, como o ataque à Binance após uma falsa entrevista de emprego, investigado pelo Overdrive.
iPhones e iPads receberam ferramentas de exploração
Para usuários de iPhone e iPad, o código tentava carregar ferramentas de exploração por meio de elementos ocultos nas páginas. A análise identificou diferentes cadeias de ataque conforme a versão do sistema operacional:
| Versão do iOS | Ferramenta identificada | Comportamento observado |
|---|---|---|
| iOS 13 a 17 | Coruna | Cadeia de exploração direcionada a essas versões |
| iOS 18.x | DarkSword | Cadeia de exploração direcionada a essas versões |
| iOS 26 | Cadeia separada | Identificação de características do aparelho, sem exploit demonstrado nessa etapa |
Os próprios kits indicavam que iOS 18.7.3 ou posterior e iOS 26.3 ou posterior estavam corrigidos contra as cadeias analisadas. Isso não significa que todos os aparelhos com versões anteriores tenham sido invadidos: a entrega do código de exploração, sozinha, não comprova que ele conseguiu assumir o controle de um iPhone físico.
O Overdrive já explicou como outro malware móvel, o RatHat, usa permissões de Acessibilidade e depuração sem fio para roubar PINs e logins em aparelhos Android.
Optimizely corrigiu a falha; veja o que fazer
A Optimizely informou que corrigiu a vulnerabilidade e removeu o código injetado dos projetos afetados. A ocorrência aparece em monitoramento no painel oficial da empresa. A Report URI afirmou que todos os arquivos infectados da Optimizely estavam limpos às 23h11 UTC de 16 de novembro, o equivalente a 20h11 no horário de Brasília, e que o principal domínio usado para distribuir o malware foi suspenso.
Quem acessou um dos sites afetados em 16 de novembro deve tomar alguns cuidados:
- Atualizar o iPhone ou iPad: instale a versão mais recente disponível em Ajustes > Geral > Atualização de Software. A análise de Scott Helme aponta iOS 18.7.3 e iOS 26.3 ou versões posteriores como corrigidos contra os kits observados.
- Conferir transferências: revise o histórico da carteira e compare os endereços de destino com os que pretendia usar, principalmente se copiou um endereço enquanto a página afetada estava aberta.
- Monitorar cartões: se digitou os dados em campos de pagamento do próprio site, acompanhe a fatura e procure o banco caso apareça alguma movimentação desconhecida.
- Revisar sessões: se estava conectado a algum serviço afetado, confira os acessos recentes e encerre sessões desconhecidas.
Até a publicação desta matéria, não havia um levantamento público sobre quantos visitantes brasileiros foram expostos. A lista de 178 organizações não informa os acessos por país, e a presença de uma marca no levantamento não significa que todas as páginas ou todos os visitantes tenham recebido o código malicioso.
Quem fez uma transferência em 16 de novembro usando um endereço copiado durante a navegação deve conferir o registro diretamente na carteira ou na corretora e confirmar se o destino corresponde ao que pretendia pagar.
Informações sobre a correção conferidas no painel oficial da Optimizely às 11h20 de 17/11/2026.
Fonte: status.optimizely.com.
© Overdrive. A reprodução integral deste texto, inclusive por automação, depende de autorização. Compartilhe o link da matéria.
Comentários
Seja o primeiro a comentar