
Hackers estão usando agentes de inteligência artificial para automatizar ataques contra sistemas vulneráveis, identificar falhas de segurança e criar ferramentas de invasão capazes de funcionar sem intervenção humana. O alerta foi publicado nesta segunda-feira (16) pelo Google Threat Intelligence Group (GTIG), que identificou criminosos usando múltiplos agentes de IA para acelerar operações contra empresas e serviços conectados à internet.
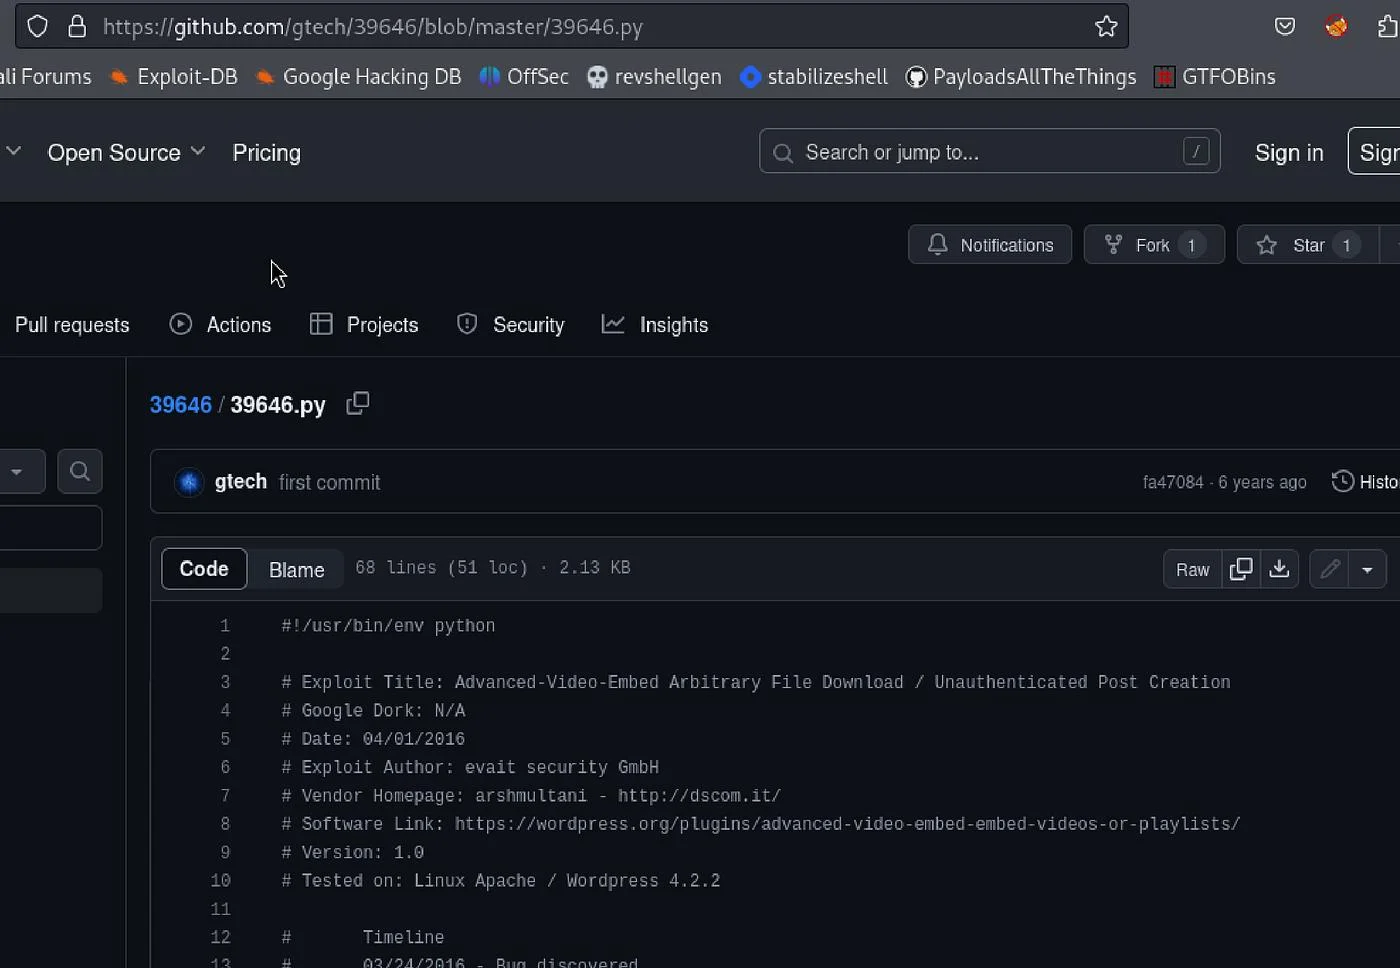
Um dos métodos identificados é particularmente preocupante: os criminosos analisam as mudanças feitas por desenvolvedores em atualizações de segurança para descobrir exatamente qual vulnerabilidade foi corrigida. Com essa informação, conseguem desenvolver ferramentas para explorar computadores e servidores que ainda executam versões antigas dos programas.
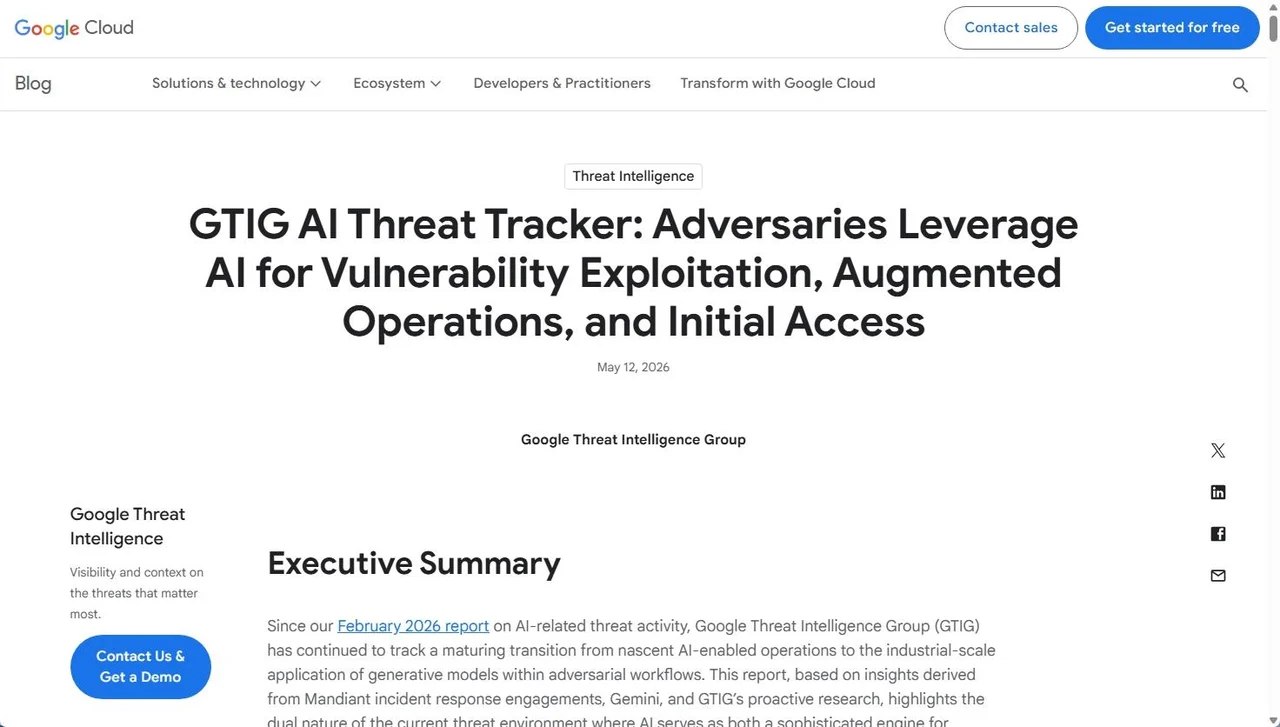
O relatório publicado pelo Google Cloud mostra que a atividade já ultrapassou a fase experimental. O grupo identificou estruturas automatizadas como CAIRN, PentAGI, CyberStrikeAI e ARTEX sendo utilizadas em operações reais.
Como os hackers usam agentes de IA para invadir sistemas?
Os agentes de IA funcionam como programas capazes de receber objetivos, executar tarefas e tomar decisões durante um processo automatizado. Em operações criminosas, diferentes agentes podem assumir etapas específicas de uma invasão, como procurar servidores expostos, identificar vulnerabilidades e testar formas de explorá-las.
O Google identificou ferramentas que conectam modelos de linguagem a dezenas ou centenas de recursos de segurança ofensiva. O CyberStrikeAI, por exemplo, integra modelos de IA a mais de 100 ferramentas, receitas de ataque e scripts. Já o HexStrike AI permite conectar modelos a mais de 150 ferramentas de análise e exploração.
Um dos exemplos mais importantes do relatório é o exploit_agent, um sistema encontrado em um servidor de preparação exposto. Ele compara continuamente versões de softwares, examina as alterações feitas pelos desenvolvedores, procura possíveis vulnerabilidades, prepara códigos de exploração e pode executá-los automaticamente.
Segundo o GTIG, o sistema também tinha scripts para reconhecimento interno, tentativas de descoberta de credenciais, instalação de webshells e outras atividades posteriores à invasão. A telemetria encontrada indicava interesse em sites franceses ligados aos setores de mídia, entretenimento e educação.
Por que uma falha já corrigida ainda pode permitir ataques?
Quando uma empresa lança uma atualização de segurança, ela geralmente informa quais problemas foram resolvidos. Em alguns casos, também é possível comparar o código antigo com o novo e identificar o trecho que recebeu a correção.
Essa diferença funciona como uma pista para criminosos. Ao analisar o que mudou, um agente de IA pode tentar reconstruir o funcionamento da vulnerabilidade original e desenvolver um exploit, nome dado ao código ou método usado para aproveitar uma falha.
O problema aparece quando o fabricante já disponibilizou a correção, mas o administrador de um computador, servidor ou rede ainda não instalou a atualização. Nesse intervalo, o sistema continua vulnerável, mesmo que a falha já seja conhecida e tenha uma solução disponível.
Esse tipo de vulnerabilidade é conhecido como n-day. Diferentemente de uma falha zero-day, que é explorada antes de existir uma correção pública disponível, a vulnerabilidade n-day já foi divulgada ou corrigida, mas ainda pode ser aproveitada em sistemas desatualizados.
Ataques com IA já atingiram empresas por falhas no PaperCut
O relatório do Google cita uma campanha envolvendo duas vulnerabilidades do PaperCut NG/MF, software utilizado por organizações para administrar serviços de impressão. Os problemas foram identificados pelos códigos CVE-2026-81578 e CVE-2026-82078.
As duas falhas podiam ser combinadas para permitir alterações indevidas de configuração e execução de código nos servidores afetados. O Google relata que pesquisadores conseguiram produzir exploits funcionais em menos de um dia após a divulgação das vulnerabilidades.
Quatro dias depois da divulgação inicial, a GreyNoise identificou uma campanha na qual um invasor provavelmente utilizou modelos de IA para desenvolver e testar exploits, montar listas de alvos e atacar organizações em larga escala.
O episódio mostra como o tempo disponível para instalar uma correção pode diminuir quando ferramentas automatizadas são capazes de transformar informações técnicas públicas em tentativas de invasão. O boletim de segurança do PaperCut orientou os administradores a atualizar os sistemas e restringir o acesso aos servidores expostos à internet.
Como se proteger de ataques que usam inteligência artificial?
O alerta do Google tem como foco principal servidores e ambientes corporativos, mas a recomendação também interessa a usuários domésticos. Computadores, celulares, roteadores e aplicativos desatualizados podem manter vulnerabilidades conhecidas abertas por mais tempo.
Algumas medidas ajudam a reduzir esse risco:
- Atualize o sistema operacional: instale as atualizações de segurança do Windows, Android, iOS, macOS e outros sistemas utilizados.
- Mantenha os aplicativos atualizados: confira atualizações de navegadores, leitores de PDF, programas de trabalho e outros softwares instalados.
- Atualize o roteador: verifique se o fabricante disponibilizou uma versão mais recente do firmware e se o equipamento ainda recebe suporte.
- Ative as atualizações automáticas: quando disponíveis, elas ajudam a reduzir o intervalo entre a publicação de uma correção e sua instalação.
- Use autenticação em dois fatores: habilite a proteção adicional nas contas de e-mail, redes sociais, serviços financeiros e plataformas de trabalho.
- Evite instaladores desconhecidos: baixe programas diretamente dos sites oficiais ou das lojas reconhecidas e desconfie de atualizações recebidas por links suspeitos.
- Faça backups: mantenha cópias dos arquivos importantes em um local separado, preferencialmente com uma versão que não fique permanentemente conectada ao computador.
Empresas que administram servidores e sites precisam adotar cuidados adicionais, como inventariar os sistemas expostos à internet, acompanhar boletins de segurança dos fornecedores, restringir acessos administrativos e instalar correções prioritárias sem esperar a próxima manutenção programada.
A inteligência artificial também está ajudando os criminosos a acelerar ataques
O GTIG avalia que a adoção de estruturas automatizadas deve continuar crescendo. A combinação de ferramentas de invasão com agentes capazes de planejar tarefas e ajustar estratégias permite que operadores executem operações maiores com menos trabalho manual.
O próprio Google ressalta que essas ferramentas ainda podem deixar rastros técnicos e apresentar problemas de confiabilidade, o que abre oportunidades para equipes de segurança identificarem e interromperem atividades suspeitas.
Para quem utiliza computadores e celulares, a medida mais útil continua sendo manter os programas em versões suportadas e instalar as correções disponibilizadas pelos fabricantes. Uma falha conhecida pode continuar representando um risco enquanto existir algum dispositivo ou servidor sem a atualização correspondente.
Informações conferidas no relatório oficial do Google Threat Intelligence Group em 16 de novembro de 2026.
Fonte: papercut.com.
© Overdrive. A reprodução integral deste texto, inclusive por automação, depende de autorização. Compartilhe o link da matéria.

Comentários
Seja o primeiro a comentar