

Tópicos
- Como saber se seu celular Android está protegido?
- Qual é a falha crítica corrigida pelo Google?
- Quais celulares podem estar afetados?
- Como instalar a atualização de novembro no Android
- Samsung Galaxy
- Xiaomi, Redmi e POCO
- Motorola e Google Pixel
- E se o patch de novembro ainda não apareceu?
- Atualização do sistema do Google Play é a mesma coisa que patch do Android?
- O Google confirmou ataques usando essa falha?
- Perguntas frequentes
- Meu celular com Android 17 está automaticamente protegido?
- O patch de 1º de novembro corrige a falha crítica?
- Preciso instalar um antivírus para resolver o problema?
O Google corrigiu em novembro de 2026 uma série de falhas graves de segurança no Android. Entre elas está a CVE-2026-58868, vulnerabilidade classificada como crítica que pode permitir a execução remota de código sem exigir que a vítima toque na tela ou autorize uma ação. O problema aparece no boletim oficial de 2 de novembro e envolve o componente Framework do sistema.
A notícia exige atenção, mas não significa que todos os celulares Android tenham sido invadidos. O risco depende da versão do sistema, dos componentes do aparelho e das correções já instaladas. Para descobrir se o seu telefone recebeu a proteção mais recente, a informação decisiva é a data da atualização de segurança do Android, e não apenas o número da versão instalada.
Como saber se seu celular Android está protegido?
É possível fazer a verificação diretamente nas configurações do aparelho, sem instalar nenhum aplicativo externo:
- Abra Configurações no celular Android.
- Toque em Sobre o telefone ou Sobre o dispositivo.
- Procure Versão do Android ou, no caso de alguns fabricantes, Informações do software.
- Encontre o campo Atualização de segurança do Android ou Nível do patch de segurança.
- Compare a data exibida com os níveis de segurança publicados pelo Google em novembro de 2026.
O boletim oficial estabelece dois níveis distintos. Veja a diferença:
| Data mostrada no celular | O que significa |
|---|---|
| 5 de novembro de 2026 ou posterior | O nível de patch informado cobre todas as correções aplicáveis do boletim Android de novembro, incluindo as de 1º e 5 de novembro. |
| 1º de novembro de 2026 | Cobre as falhas associadas ao pacote de 1º de novembro, incluindo a CVE-2026-58868. Ainda não representa o conjunto integral de correções de 5 de novembro. |
| Outubro de 2026 ou anterior | O aparelho ainda não indica a aplicação do pacote geral de segurança de novembro. Procure uma atualização disponibilizada pela fabricante. |
Atenção: a data é um indicador do nível de correções incorporado pelo fabricante, não um teste de invasão. Um celular com Android 17 pode estar com patch antigo; um aparelho com Android 14, 15 ou 16 também pode receber as correções de segurança sem precisar mudar para o Android 17.
Qual é a falha crítica corrigida pelo Google?
A principal vulnerabilidade destacada no boletim de novembro é a CVE-2026-58868, identificada no Framework do Android, conjunto de componentes essenciais para o funcionamento do sistema e de seus recursos.
Segundo o Google, a falha pode permitir execução remota de código sem privilégios adicionais e sem interação do usuário. Isso significa que, em um cenário de exploração bem-sucedida, um invasor poderia executar código no aparelho afetado sem depender de um clique de confirmação da vítima. A documentação pública não demonstra que esse ataque esteja ocorrendo em larga escala, nem descreve um método de exploração disponível ao público.
O pacote também contém outras vulnerabilidades classificadas como críticas. Duas delas, CVE-2026-58876 e CVE-2026-58936, estão associadas à execução remota de código no componente System. Há ainda correções para elevação de privilégios e problemas que podem interromper o funcionamento do aparelho. Parte das falhas adicionais envolve o kernel e componentes específicos de hardware, como Bluetooth e processadores de determinadas fabricantes.
As correções não eliminam todos os riscos possíveis de segurança. Elas tratam dos problemas documentados no boletim e dos componentes aos quais se aplicam.
Quais celulares podem estar afetados?
O registro da CVE-2026-58868 lista as versões Android 14, Android 15, Android 16 e Android 17 no projeto Android Open Source. Isso não equivale a dizer que todos os modelos dessas gerações sejam igualmente vulneráveis: componentes, configurações, adaptações e patches anteriores podem variar.
Marcas como Samsung, Motorola, Xiaomi, Redmi, POCO e Google Pixel utilizam o Android ou versões personalizadas dele. Cada fabricante precisa distribuir as correções aplicáveis aos modelos que ainda recebem suporte, conforme seu calendário e as exigências de hardware.
A Samsung, por exemplo, publicou seu próprio boletim de novembro, identificado como SMR-NOV-2026, com correções do Google e ajustes adicionais para dispositivos Galaxy. Isso não garante que todos os Galaxy tenham recebido a atualização no Brasil no mesmo dia. A distribuição pode variar conforme modelo, país e operadora.
Se a sua dúvida é sobre a próxima grande versão do sistema, veja também quais celulares devem receber o Android 17. A lista de aparelhos elegíveis, porém, não substitui a consulta ao patch de segurança.
Como instalar a atualização de novembro no Android
Samsung Galaxy
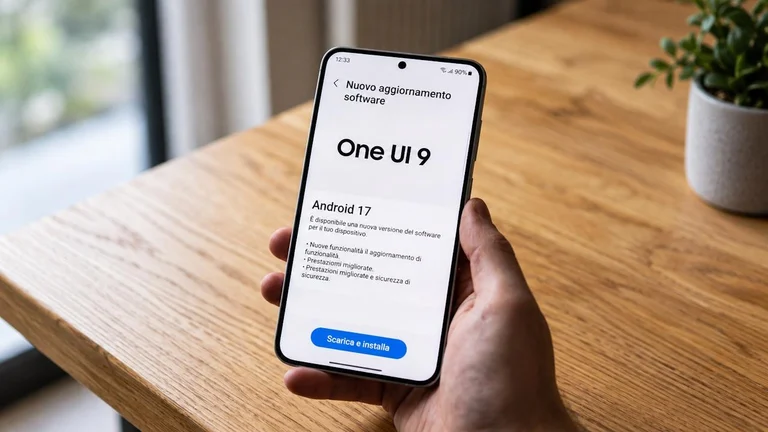
Abra Configurações > Atualização de software > Baixar e instalar. Depois da instalação e da reinicialização, confira em Sobre o telefone > Informações do software se o nível de segurança mudou. O Overdrive também tem um guia de atualização da One UI para celulares Galaxy, mas o patch de novembro não depende necessariamente de uma atualização grande da interface.
Xiaomi, Redmi e POCO
Em celulares com HyperOS, procure Configurações > Sobre o telefone > Xiaomi HyperOS > Verificar atualizações. A nomenclatura muda entre versões, então também vale usar a pesquisa das configurações. Instale apenas os pacotes oficiais correspondentes ao seu modelo.
Motorola e Google Pixel
No Android próximo da versão padrão, o caminho costuma ser Configurações > Sistema > Atualizações de software. Consulte o status exibido, instale o pacote disponível e reinicie quando o sistema solicitar. O menu exato pode variar de acordo com o modelo.
Antes de atualizar, use uma rede Wi-Fi estável, mantenha o aparelho carregado e, por segurança, faça backup dos arquivos importantes. O Google recomenda pelo menos 75% de carga antes da atualização.
E se o patch de novembro ainda não apareceu?
Não encontrar a atualização em 10 de novembro de 2026 não prova que o celular foi comprometido. O Google avisa seus parceiros antes de divulgar o boletim, mas o envio ao usuário final depende da fabricante e, em alguns casos, da operadora. Um aparelho pode estar com a versão mais recente disponível para aquele modelo e ainda não ter o pacote de novembro.
Se a atualização não aparecer, verifique novamente pelo sistema, consulte a página de suporte da marca e confirme se o modelo continua recebendo correções. Não instale arquivos de firmware de sites desconhecidos nem aplicativos que prometem “corrigir a falha do Android” fora das lojas oficiais.
Vale manter o Google Play Protect ativado, atualizar aplicativos e evitar instalações de fontes não confiáveis. Essas medidas reduzem riscos, mas não substituem a correção de uma vulnerabilidade do sistema operacional. Se o telefone já saiu do período de suporte, é importante levar isso em conta ao decidir por quanto tempo continuar utilizando o aparelho para atividades sensíveis.
Atualização do sistema do Google Play é a mesma coisa que patch do Android?
Não. A tela de informações do dispositivo pode mostrar duas datas: uma para Atualização de segurança do Android e outra para Atualização do sistema do Google Play. O Google Play pode distribuir correções para determinados módulos, como componentes de mídia e Wi-Fi, mas uma data recente nesse campo, isoladamente, não comprova a instalação de todas as correções do boletim Android.
Para verificar se o pacote de novembro foi incorporado ao sistema do celular, consulte sobretudo o nível da atualização de segurança do Android e as notas oficiais do fabricante.
O Google confirmou ataques usando essa falha?
Até a publicação desta reportagem, em 10 de novembro de 2026, o boletim público consultado não identifica a CVE-2026-58868 como uma vulnerabilidade explorada ativamente. Isso não é o mesmo que garantir que nunca houve tentativas de ataque. A classificação crítica descreve a gravidade potencial do problema caso a exploração seja bem-sucedida.
A recomendação é simples: confira hoje a data do patch de segurança, instale as atualizações oficiais disponíveis e volte a verificar se a correção ainda não tiver chegado. Para entender as diferenças entre uma atualização de segurança e a troca de versão do sistema, veja como atualizar o Android 17 e consultar a compatibilidade.
Perguntas frequentes
Meu celular com Android 17 está automaticamente protegido?
Não. A versão do Android e o nível do patch de segurança são informações diferentes. Verifique a data da atualização de segurança.
O patch de 1º de novembro corrige a falha crítica?
Sim, ele cobre a CVE-2026-58868 e as demais correções associadas ao nível de 1º de novembro. Para o conjunto completo do boletim, a referência é 5 de novembro de 2026 ou posterior.
Preciso instalar um antivírus para resolver o problema?
Não. Um antivírus pode oferecer proteção complementar, mas não instala o patch do sistema. A correção deve ser recebida por uma atualização oficial da fabricante.
Fonte: unsplash.com.
Comentários
Seja o primeiro a comentar