 scale(1.0)%22%3E%3Cg transform=%22translate(0 0) scale(1.82)%22%3E%3Cdefs%3E%3CclipPath id=%22od-spectrum-1-clip%22 clipPathUnits=%22userSpaceOnUse%22%3E%3Cpath d=%22M83.54307596272014 16.073126206702106C66.79435401935054 -2.8024773671848067 38.25660907163116 -5.403803611249657 18.371112862359798 10.132448753007864C-1.5143833469115506 25.66870111726539 -5.894232963537952 53.98807085362926 8.368801953672723 74.80570597304838L23.482407872274567 62.99766290415789C15.698370900671726 50.550677768246715 18.572204113468143 34.235006451666294 30.140638663250094 25.196754816737943C41.70907321303204 16.158503181809593 58.235342541310885 17.31715323029148 68.42947004411829 27.88116927559259L83.54307596272014 16.073126206702106Z%22/%3E%3Cpath d=%22M81.57193800159959 25.194294026951617C95.83497291881025 46.01192914637073 91.45512330218386 74.33129888273459 71.56962709291251 89.86755124699212C51.684130883641146 105.40380361124966 23.146385935921764 102.80247736718479 6.397663992552161 83.92687379329787L21.511269911154002 72.1188307244074C31.70539741396142 82.6828467697085 48.231666742240265 83.8414968181904 59.800101292022205 74.80324518326205C71.36853584180416 65.76499354833369 74.24236905460057 49.44932223175327 66.45833208299773 37.0023370958421L81.57193800159959 25.194294026951617Z%22/%3E%3C/clipPath%3E%3CradialGradient id=%22od-spectrum-1-0%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(66 46) scale(61 110)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-1%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(55 2) scale(41 50)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-2%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(77 16) scale(30 42)%22%3E%3Cstop offset=%220%22 stop-color=%22%23FFD3A1%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-3%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(86 76) scale(39 43)%22%3E%3Cstop offset=%220%22 stop-color=%22%23FFBC88%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23FFBC88%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-4%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(4 40) scale(28 35)%22%3E%3Cstop offset=%220%22 stop-color=%22%2342E5F5%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%2342E5F5%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-5%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(5 44) scale(25 27)%22%3E%3Cstop offset=%220%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.45%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.4275%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.36000000000000004%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.2565%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.14400000000000002%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.0585%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.011250000000000001%22/%3E%3Cstop offset=%221%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-1-6%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(48 81) scale(33 40)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%220.65%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.6174999999999999%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.52%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.3705%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.20800000000000002%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.0845%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.01625%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3C/defs%3E%3Cg clip-path=%22url(%23od-spectrum-1-clip)%22%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22%237900FF%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-0)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-1)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-2)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-3)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-4)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-5)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-1-6)%22/%3E%3C/g%3E%3C/g%3E%3Cg fill=%22%23FFFFFF%22 fill-rule=%22evenodd%22 transform=%22translate(187.69215 41.00000) scale(0.5651341) translate(-0.379694 -0.457663)%22%3E%3Cpath d=%22M 742.365 0.955 C 728.306 4.297, 725.001 24.441, 737.300 31.818 C 749.085 38.887, 764 30.943, 764 17.597 C 764 6.454, 753.431 -1.675, 742.365 0.955 M 603 25.918 C 603 38.523, 602.741 49.511, 602.425 50.335 C 601.964 51.536, 600.585 51.040, 595.468 47.832 C 583.144 40.105, 566.066 36.205, 549.581 37.353 C 536.978 38.231, 529.063 40.315, 518 45.668 C 510.023 49.529, 507.103 51.660, 499.786 58.962 C 492.669 66.064, 490.337 69.201, 487.062 76.079 C 481.613 87.520, 479.975 94.556, 479.860 107 C 479.603 134.954, 493.097 156.957, 518.273 169.637 C 528.623 174.850, 540.238 177.313, 554.500 177.321 C 571.672 177.330, 583.787 173.917, 596.127 165.596 L 601.500 161.972 601.796 168.486 L 602.091 175 618.546 175 L 635 175 635 89 L 635 3 619 3 L 603 3 603 25.918 M 60.107 38.094 C 44.032 40.562, 31.906 46.852, 20 58.899 C 10.798 68.210, 5.589 77.105, 2.232 89.240 C -0.471 99.010, -0.170 118.315, 2.836 128 C 9.904 150.777, 28.698 168.805, 51.784 174.954 C 60.134 177.179, 72.202 177.996, 81.486 176.966 C 99.884 174.925, 113.356 168.669, 125.628 156.468 C 138.837 143.335, 145.195 127.577, 145.184 108 C 145.167 78.767, 130.539 55.662, 104.687 44.035 C 92.107 38.377, 73.990 35.962, 60.107 38.094 M 312.330 38.488 C 288.588 43.950, 269.644 60.920, 261.294 84.205 C 257.478 94.846, 256.859 113.284, 259.941 124.516 C 263.456 137.330, 268.204 145.302, 278.448 155.593 C 298.769 176.006, 323.821 182.304, 349.477 173.450 C 372.578 165.478, 391.587 140.454, 394.570 114.087 C 395.118 109.243, 394.977 108.004, 393.879 108.021 C 393.121 108.032, 387.100 108.693, 380.500 109.490 C 373.900 110.286, 368.015 110.952, 367.422 110.969 C 366.829 110.986, 365.819 113.272, 365.178 116.048 C 362.190 128.995, 354.708 139.049, 344.218 144.213 C 338.088 147.231, 336.764 147.500, 328.021 147.500 C 319.735 147.500, 317.742 147.145, 312.658 144.763 L 306.815 142.026 309.658 139.691 C 311.221 138.406, 324.650 127.924, 339.500 116.396 C 380.981 84.196, 388.275 78.554, 389.350 77.834 C 390.924 76.781, 382.218 64.207, 374.924 57 C 362.207 44.435, 347.275 38.073, 329 37.435 C 322.227 37.199, 316.310 37.573, 312.330 38.488 M 943.500 38.408 C 917.805 44.323, 897.599 64.183, 891.324 89.689 C 889.085 98.788, 889.130 115.414, 891.417 123.920 C 896.714 143.625, 911.194 161.145, 929.500 169.999 C 940.604 175.370, 948.650 177.292, 960 177.287 C 981.823 177.276, 1000.418 167.833, 1013.956 149.889 C 1022.370 138.736, 1026.241 128.867, 1026.801 117.141 L 1027.248 107.782 1023.374 108.362 C 1021.243 108.680, 1015.107 109.461, 1009.738 110.096 C 1000.390 111.201, 999.952 111.362, 999.427 113.875 C 996.597 127.431, 988.308 138.755, 977.225 144.209 C 971.001 147.271, 969.837 147.499, 960.518 147.487 C 951.719 147.475, 949.787 147.141, 944.641 144.742 L 938.782 142.011 966.145 120.755 C 990.298 101.994, 1016.512 81.704, 1020.946 78.340 C 1022.269 77.336, 1021.828 76.231, 1017.671 70.148 C 1008.057 56.077, 993.928 45.338, 978.500 40.375 C 968.602 37.192, 952.674 36.296, 943.500 38.408 M 134.353 42.250 C 134.667 43.487, 145.693 73.750, 158.855 109.500 L 182.786 174.500 201.905 174.772 C 220.952 175.042, 221.027 175.035, 221.997 172.772 C 225.867 163.749, 272 41.976, 272 40.786 C 272 40.353, 264.665 40, 255.699 40 L 239.399 40 237.200 46.250 C 235.991 49.688, 227.695 72.389, 218.764 96.698 L 202.528 140.897 193.724 114.698 C 182.662 81.782, 170.157 45.203, 168.957 42.250 C 168.059 40.040, 167.740 40, 150.913 40 L 133.783 40 134.353 42.250 M 434.105 41.583 C 421.700 44.918, 410.970 54.152, 404.449 67.102 C 398.445 79.025, 398.055 82.416, 397.554 127.143 C 397.305 149.339, 397.361 169.188, 397.678 171.250 L 398.256 175 413.628 175 L 429 175 429.075 151.250 C 429.117 138.188, 429.484 117.825, 429.893 106 C 430.724 81.913, 431.478 79.049, 438.510 73.253 C 444.094 68.650, 448.059 67.810, 466.750 67.271 L 484 66.773 484 53.387 L 484 40 461.750 40.066 C 445.632 40.113, 438.013 40.531, 434.105 41.583 M 680.348 41.420 C 662.969 45.635, 649.145 60.553, 644.549 80.053 C 643.311 85.306, 643.027 94.697, 643.015 130.750 L 643 175 658.500 175 L 674 175 674.096 160.750 C 674.149 152.912, 674.490 132.550, 674.855 115.500 C 675.509 84.911, 675.550 84.441, 678.009 80.039 C 680.779 75.079, 685.458 71.464, 690.901 70.081 C 692.880 69.578, 700.237 68.859, 707.250 68.483 L 720 67.799 720 53.899 L 720 40 702.750 40.085 C 692.675 40.135, 683.357 40.690, 680.348 41.420 M 731 107.500 L 731 175 747 175 L 763 175 763 107.500 L 763 40 747 40 L 731 40 731 107.500 M 767.002 40.726 C 767.004 41.501, 771.329 53.694, 787.493 98.500 C 792.255 111.700, 798.802 129.925, 802.041 139 C 805.281 148.075, 809.474 159.775, 811.359 165 L 814.788 174.500 834.017 174.500 L 853.247 174.500 862.135 151 C 892.010 72.006, 903 42.401, 903 40.914 C 903 40.400, 896.077 40, 887.194 40 L 871.389 40 860.241 70.750 C 854.109 87.662, 846.183 109.600, 842.627 119.500 C 839.071 129.400, 835.833 138.337, 835.432 139.360 C 834.932 140.634, 829.453 125.354, 818.043 90.860 L 801.385 40.500 784.193 40.226 C 774.737 40.076, 767.001 40.301, 767.002 40.726 M 61.746 67.031 C 55.710 68.542, 48.242 72.758, 43.885 77.115 C 35.353 85.647, 30.768 101.246, 32.919 114.418 C 36.659 137.316, 53.115 150.299, 76.385 148.709 C 98.060 147.229, 112.882 130.519, 112.976 107.460 C 113.046 89.974, 103.452 74.414, 89.202 68.902 C 82.798 66.426, 68.150 65.427, 61.746 67.031 M 314.286 67.451 C 304.042 70.652, 295.740 77.992, 291.177 87.880 C 288.044 94.672, 287.012 109.669, 289.190 116.766 L 290.500 121.031 299.148 114.266 C 303.904 110.545, 317.280 100.300, 328.871 91.500 C 340.462 82.700, 349.955 75.275, 349.966 75 C 350.011 73.882, 342.527 69.530, 337.679 67.855 C 331.549 65.737, 320.388 65.544, 314.286 67.451 M 543 67.603 C 527.177 71.836, 516.702 83.808, 513.883 100.878 C 511.041 118.086, 518.907 135.733, 532.786 143.287 C 555.907 155.871, 585.840 147.268, 596.413 125 C 599.281 118.961, 599.500 117.720, 599.500 107.500 C 599.500 97.275, 599.282 96.042, 596.410 90 C 592.465 81.702, 589.352 78.069, 581.965 73.136 C 572.030 66.501, 555.756 64.190, 543 67.603 M 945.624 67.637 C 931.972 71.829, 922.437 83.566, 919.699 99.549 C 918.639 105.739, 919.734 115.913, 921.872 119.735 C 922.343 120.576, 926.568 117.867, 935.131 111.235 C 947.247 101.849, 965.214 88.020, 976.591 79.322 L 982.055 75.144 978.558 72.477 C 970.885 66.624, 956.030 64.441, 945.624 67.637%22/%3E%3C/g%3E%3C/g%3E%3C/svg%3E)
 scale(1.0)%22%3E%3Cg transform=%22translate(0 0) scale(1.82)%22%3E%3Cdefs%3E%3CclipPath id=%22od-spectrum-2-clip%22 clipPathUnits=%22userSpaceOnUse%22%3E%3Cpath d=%22M83.54307596272014 16.073126206702106C66.79435401935054 -2.8024773671848067 38.25660907163116 -5.403803611249657 18.371112862359798 10.132448753007864C-1.5143833469115506 25.66870111726539 -5.894232963537952 53.98807085362926 8.368801953672723 74.80570597304838L23.482407872274567 62.99766290415789C15.698370900671726 50.550677768246715 18.572204113468143 34.235006451666294 30.140638663250094 25.196754816737943C41.70907321303204 16.158503181809593 58.235342541310885 17.31715323029148 68.42947004411829 27.88116927559259L83.54307596272014 16.073126206702106Z%22/%3E%3Cpath d=%22M81.57193800159959 25.194294026951617C95.83497291881025 46.01192914637073 91.45512330218386 74.33129888273459 71.56962709291251 89.86755124699212C51.684130883641146 105.40380361124966 23.146385935921764 102.80247736718479 6.397663992552161 83.92687379329787L21.511269911154002 72.1188307244074C31.70539741396142 82.6828467697085 48.231666742240265 83.8414968181904 59.800101292022205 74.80324518326205C71.36853584180416 65.76499354833369 74.24236905460057 49.44932223175327 66.45833208299773 37.0023370958421L81.57193800159959 25.194294026951617Z%22/%3E%3C/clipPath%3E%3CradialGradient id=%22od-spectrum-2-0%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(66 46) scale(61 110)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-1%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(55 2) scale(41 50)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-2%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(77 16) scale(30 42)%22%3E%3Cstop offset=%220%22 stop-color=%22%23FFD3A1%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23FFD3A1%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-3%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(86 76) scale(39 43)%22%3E%3Cstop offset=%220%22 stop-color=%22%23FFBC88%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23FFBC88%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%23FFBC88%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-4%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(4 40) scale(28 35)%22%3E%3Cstop offset=%220%22 stop-color=%22%2342E5F5%22 stop-opacity=%221%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.95%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.8%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.57%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.32%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.13%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%2342E5F5%22 stop-opacity=%220.025%22/%3E%3Cstop offset=%221%22 stop-color=%22%2342E5F5%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-5%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(5 44) scale(25 27)%22%3E%3Cstop offset=%220%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.45%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.4275%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.36000000000000004%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.2565%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.14400000000000002%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.0585%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220.011250000000000001%22/%3E%3Cstop offset=%221%22 stop-color=%22%23A4F6FC%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3CradialGradient id=%22od-spectrum-2-6%22 gradientUnits=%22userSpaceOnUse%22 cx=%220%22 cy=%220%22 r=%221%22 gradientTransform=%22translate(48 81) scale(33 40)%22%3E%3Cstop offset=%220%22 stop-color=%22%23F008E9%22 stop-opacity=%220.65%22/%3E%3Cstop offset=%22.15%22 stop-color=%22%23F008E9%22 stop-opacity=%220.6174999999999999%22/%3E%3Cstop offset=%22.30%22 stop-color=%22%23F008E9%22 stop-opacity=%220.52%22/%3E%3Cstop offset=%22.45%22 stop-color=%22%23F008E9%22 stop-opacity=%220.3705%22/%3E%3Cstop offset=%22.60%22 stop-color=%22%23F008E9%22 stop-opacity=%220.20800000000000002%22/%3E%3Cstop offset=%22.75%22 stop-color=%22%23F008E9%22 stop-opacity=%220.0845%22/%3E%3Cstop offset=%22.90%22 stop-color=%22%23F008E9%22 stop-opacity=%220.01625%22/%3E%3Cstop offset=%221%22 stop-color=%22%23F008E9%22 stop-opacity=%220%22/%3E%3C/radialGradient%3E%3C/defs%3E%3Cg clip-path=%22url(%23od-spectrum-2-clip)%22%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22%237900FF%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-0)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-1)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-2)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-3)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-4)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-5)%22/%3E%3Crect x=%22-2%22 y=%22-2%22 width=%22104%22 height=%22104%22 rx=%220%22 fill=%22url(%23od-spectrum-2-6)%22/%3E%3C/g%3E%3C/g%3E%3Cg fill=%22%23111015%22 fill-rule=%22evenodd%22 transform=%22translate(187.69215 41.00000) scale(0.5651341) translate(-0.379694 -0.457663)%22%3E%3Cpath d=%22M 742.365 0.955 C 728.306 4.297, 725.001 24.441, 737.300 31.818 C 749.085 38.887, 764 30.943, 764 17.597 C 764 6.454, 753.431 -1.675, 742.365 0.955 M 603 25.918 C 603 38.523, 602.741 49.511, 602.425 50.335 C 601.964 51.536, 600.585 51.040, 595.468 47.832 C 583.144 40.105, 566.066 36.205, 549.581 37.353 C 536.978 38.231, 529.063 40.315, 518 45.668 C 510.023 49.529, 507.103 51.660, 499.786 58.962 C 492.669 66.064, 490.337 69.201, 487.062 76.079 C 481.613 87.520, 479.975 94.556, 479.860 107 C 479.603 134.954, 493.097 156.957, 518.273 169.637 C 528.623 174.850, 540.238 177.313, 554.500 177.321 C 571.672 177.330, 583.787 173.917, 596.127 165.596 L 601.500 161.972 601.796 168.486 L 602.091 175 618.546 175 L 635 175 635 89 L 635 3 619 3 L 603 3 603 25.918 M 60.107 38.094 C 44.032 40.562, 31.906 46.852, 20 58.899 C 10.798 68.210, 5.589 77.105, 2.232 89.240 C -0.471 99.010, -0.170 118.315, 2.836 128 C 9.904 150.777, 28.698 168.805, 51.784 174.954 C 60.134 177.179, 72.202 177.996, 81.486 176.966 C 99.884 174.925, 113.356 168.669, 125.628 156.468 C 138.837 143.335, 145.195 127.577, 145.184 108 C 145.167 78.767, 130.539 55.662, 104.687 44.035 C 92.107 38.377, 73.990 35.962, 60.107 38.094 M 312.330 38.488 C 288.588 43.950, 269.644 60.920, 261.294 84.205 C 257.478 94.846, 256.859 113.284, 259.941 124.516 C 263.456 137.330, 268.204 145.302, 278.448 155.593 C 298.769 176.006, 323.821 182.304, 349.477 173.450 C 372.578 165.478, 391.587 140.454, 394.570 114.087 C 395.118 109.243, 394.977 108.004, 393.879 108.021 C 393.121 108.032, 387.100 108.693, 380.500 109.490 C 373.900 110.286, 368.015 110.952, 367.422 110.969 C 366.829 110.986, 365.819 113.272, 365.178 116.048 C 362.190 128.995, 354.708 139.049, 344.218 144.213 C 338.088 147.231, 336.764 147.500, 328.021 147.500 C 319.735 147.500, 317.742 147.145, 312.658 144.763 L 306.815 142.026 309.658 139.691 C 311.221 138.406, 324.650 127.924, 339.500 116.396 C 380.981 84.196, 388.275 78.554, 389.350 77.834 C 390.924 76.781, 382.218 64.207, 374.924 57 C 362.207 44.435, 347.275 38.073, 329 37.435 C 322.227 37.199, 316.310 37.573, 312.330 38.488 M 943.500 38.408 C 917.805 44.323, 897.599 64.183, 891.324 89.689 C 889.085 98.788, 889.130 115.414, 891.417 123.920 C 896.714 143.625, 911.194 161.145, 929.500 169.999 C 940.604 175.370, 948.650 177.292, 960 177.287 C 981.823 177.276, 1000.418 167.833, 1013.956 149.889 C 1022.370 138.736, 1026.241 128.867, 1026.801 117.141 L 1027.248 107.782 1023.374 108.362 C 1021.243 108.680, 1015.107 109.461, 1009.738 110.096 C 1000.390 111.201, 999.952 111.362, 999.427 113.875 C 996.597 127.431, 988.308 138.755, 977.225 144.209 C 971.001 147.271, 969.837 147.499, 960.518 147.487 C 951.719 147.475, 949.787 147.141, 944.641 144.742 L 938.782 142.011 966.145 120.755 C 990.298 101.994, 1016.512 81.704, 1020.946 78.340 C 1022.269 77.336, 1021.828 76.231, 1017.671 70.148 C 1008.057 56.077, 993.928 45.338, 978.500 40.375 C 968.602 37.192, 952.674 36.296, 943.500 38.408 M 134.353 42.250 C 134.667 43.487, 145.693 73.750, 158.855 109.500 L 182.786 174.500 201.905 174.772 C 220.952 175.042, 221.027 175.035, 221.997 172.772 C 225.867 163.749, 272 41.976, 272 40.786 C 272 40.353, 264.665 40, 255.699 40 L 239.399 40 237.200 46.250 C 235.991 49.688, 227.695 72.389, 218.764 96.698 L 202.528 140.897 193.724 114.698 C 182.662 81.782, 170.157 45.203, 168.957 42.250 C 168.059 40.040, 167.740 40, 150.913 40 L 133.783 40 134.353 42.250 M 434.105 41.583 C 421.700 44.918, 410.970 54.152, 404.449 67.102 C 398.445 79.025, 398.055 82.416, 397.554 127.143 C 397.305 149.339, 397.361 169.188, 397.678 171.250 L 398.256 175 413.628 175 L 429 175 429.075 151.250 C 429.117 138.188, 429.484 117.825, 429.893 106 C 430.724 81.913, 431.478 79.049, 438.510 73.253 C 444.094 68.650, 448.059 67.810, 466.750 67.271 L 484 66.773 484 53.387 L 484 40 461.750 40.066 C 445.632 40.113, 438.013 40.531, 434.105 41.583 M 680.348 41.420 C 662.969 45.635, 649.145 60.553, 644.549 80.053 C 643.311 85.306, 643.027 94.697, 643.015 130.750 L 643 175 658.500 175 L 674 175 674.096 160.750 C 674.149 152.912, 674.490 132.550, 674.855 115.500 C 675.509 84.911, 675.550 84.441, 678.009 80.039 C 680.779 75.079, 685.458 71.464, 690.901 70.081 C 692.880 69.578, 700.237 68.859, 707.250 68.483 L 720 67.799 720 53.899 L 720 40 702.750 40.085 C 692.675 40.135, 683.357 40.690, 680.348 41.420 M 731 107.500 L 731 175 747 175 L 763 175 763 107.500 L 763 40 747 40 L 731 40 731 107.500 M 767.002 40.726 C 767.004 41.501, 771.329 53.694, 787.493 98.500 C 792.255 111.700, 798.802 129.925, 802.041 139 C 805.281 148.075, 809.474 159.775, 811.359 165 L 814.788 174.500 834.017 174.500 L 853.247 174.500 862.135 151 C 892.010 72.006, 903 42.401, 903 40.914 C 903 40.400, 896.077 40, 887.194 40 L 871.389 40 860.241 70.750 C 854.109 87.662, 846.183 109.600, 842.627 119.500 C 839.071 129.400, 835.833 138.337, 835.432 139.360 C 834.932 140.634, 829.453 125.354, 818.043 90.860 L 801.385 40.500 784.193 40.226 C 774.737 40.076, 767.001 40.301, 767.002 40.726 M 61.746 67.031 C 55.710 68.542, 48.242 72.758, 43.885 77.115 C 35.353 85.647, 30.768 101.246, 32.919 114.418 C 36.659 137.316, 53.115 150.299, 76.385 148.709 C 98.060 147.229, 112.882 130.519, 112.976 107.460 C 113.046 89.974, 103.452 74.414, 89.202 68.902 C 82.798 66.426, 68.150 65.427, 61.746 67.031 M 314.286 67.451 C 304.042 70.652, 295.740 77.992, 291.177 87.880 C 288.044 94.672, 287.012 109.669, 289.190 116.766 L 290.500 121.031 299.148 114.266 C 303.904 110.545, 317.280 100.300, 328.871 91.500 C 340.462 82.700, 349.955 75.275, 349.966 75 C 350.011 73.882, 342.527 69.530, 337.679 67.855 C 331.549 65.737, 320.388 65.544, 314.286 67.451 M 543 67.603 C 527.177 71.836, 516.702 83.808, 513.883 100.878 C 511.041 118.086, 518.907 135.733, 532.786 143.287 C 555.907 155.871, 585.840 147.268, 596.413 125 C 599.281 118.961, 599.500 117.720, 599.500 107.500 C 599.500 97.275, 599.282 96.042, 596.410 90 C 592.465 81.702, 589.352 78.069, 581.965 73.136 C 572.030 66.501, 555.756 64.190, 543 67.603 M 945.624 67.637 C 931.972 71.829, 922.437 83.566, 919.699 99.549 C 918.639 105.739, 919.734 115.913, 921.872 119.735 C 922.343 120.576, 926.568 117.867, 935.131 111.235 C 947.247 101.849, 965.214 88.020, 976.591 79.322 L 982.055 75.144 978.558 72.477 C 970.885 66.624, 956.030 64.441, 945.624 67.637%22/%3E%3C/g%3E%3C/g%3E%3C/svg%3E)

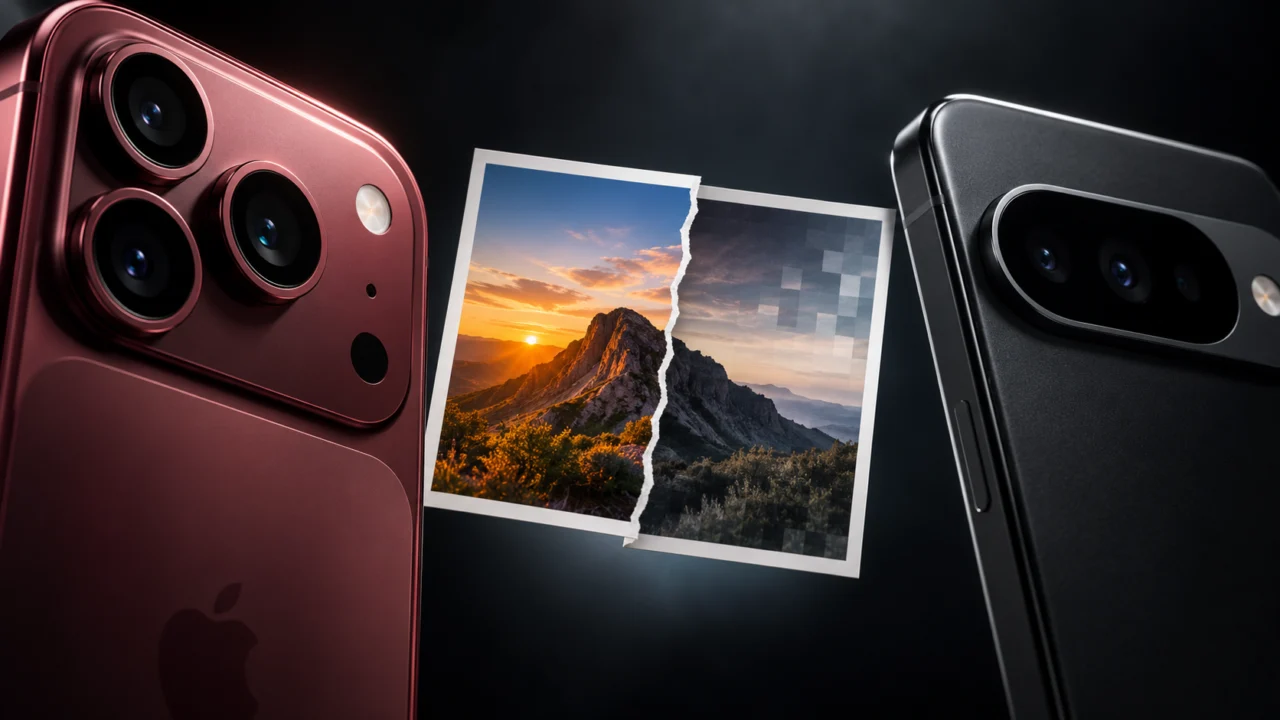
A Apple abriu uma nova frente na disputa entre iPhone e Android. Desta vez, não é por megapixels, zoom ou inteligência artificial: a empresa afirma ter criado no iPhone 18 Pro uma forma mais segura de provar que uma fotografia realmente saiu de uma câmera e não foi fabricada ou adulterada.
A tecnologia se chama Apple Reference Image e estreou no iPhone 18 Pro e no iPhone 18 Pro Max. O diferencial está em um detalhe importante: a assinatura criptográfica começa dentro do próprio sensor da câmera, antes de o iOS ou qualquer software ter a chance de processar os pixels.
Em um documento técnico publicado nesta semana, a Apple afirma que nenhum outro sistema de procedência de imagens disponível comercialmente cumpre o mesmo conjunto de requisitos de autenticidade, resistência a ataques e privacidade.
A declaração coloca a empresa em confronto direto com tecnologias baseadas no padrão C2PA, já utilizadas em aparelhos Android como os Google Pixel.

O que o iPhone 18 Pro faz de diferente?
Normalmente, uma câmera de celular não salva simplesmente aquilo que o sensor enxergou. Existe uma longa sequência de processamento entre a captura da luz e a fotografia que aparece na galeria.
Redução de ruído, HDR, correções da lente, balanço de branco e fotografia computacional podem alterar os dados antes da criação do JPEG final.
É justamente nesse intervalo que a Apple decidiu intervir.
Quando o usuário fotografa no modo Reference, o sensor principal do iPhone 18 Pro entra em um modo especial e assina criptograficamente os dados dos pixels imediatamente após a captura.
Segundo a Apple, isso cria uma garantia em hardware de que os dados recebidos pelo restante do sistema são os mesmos registrados fisicamente pelo sensor.
O processo também guarda informações protegidas sobre o momento da captura. Depois, o chamado negativo digital seguro pode ser processado pelo Private Cloud Compute da Apple.
A companhia afirma que nem mesmo ela consegue visualizar os pixels enviados para esse processamento.
É como um negativo digital impossível de editar
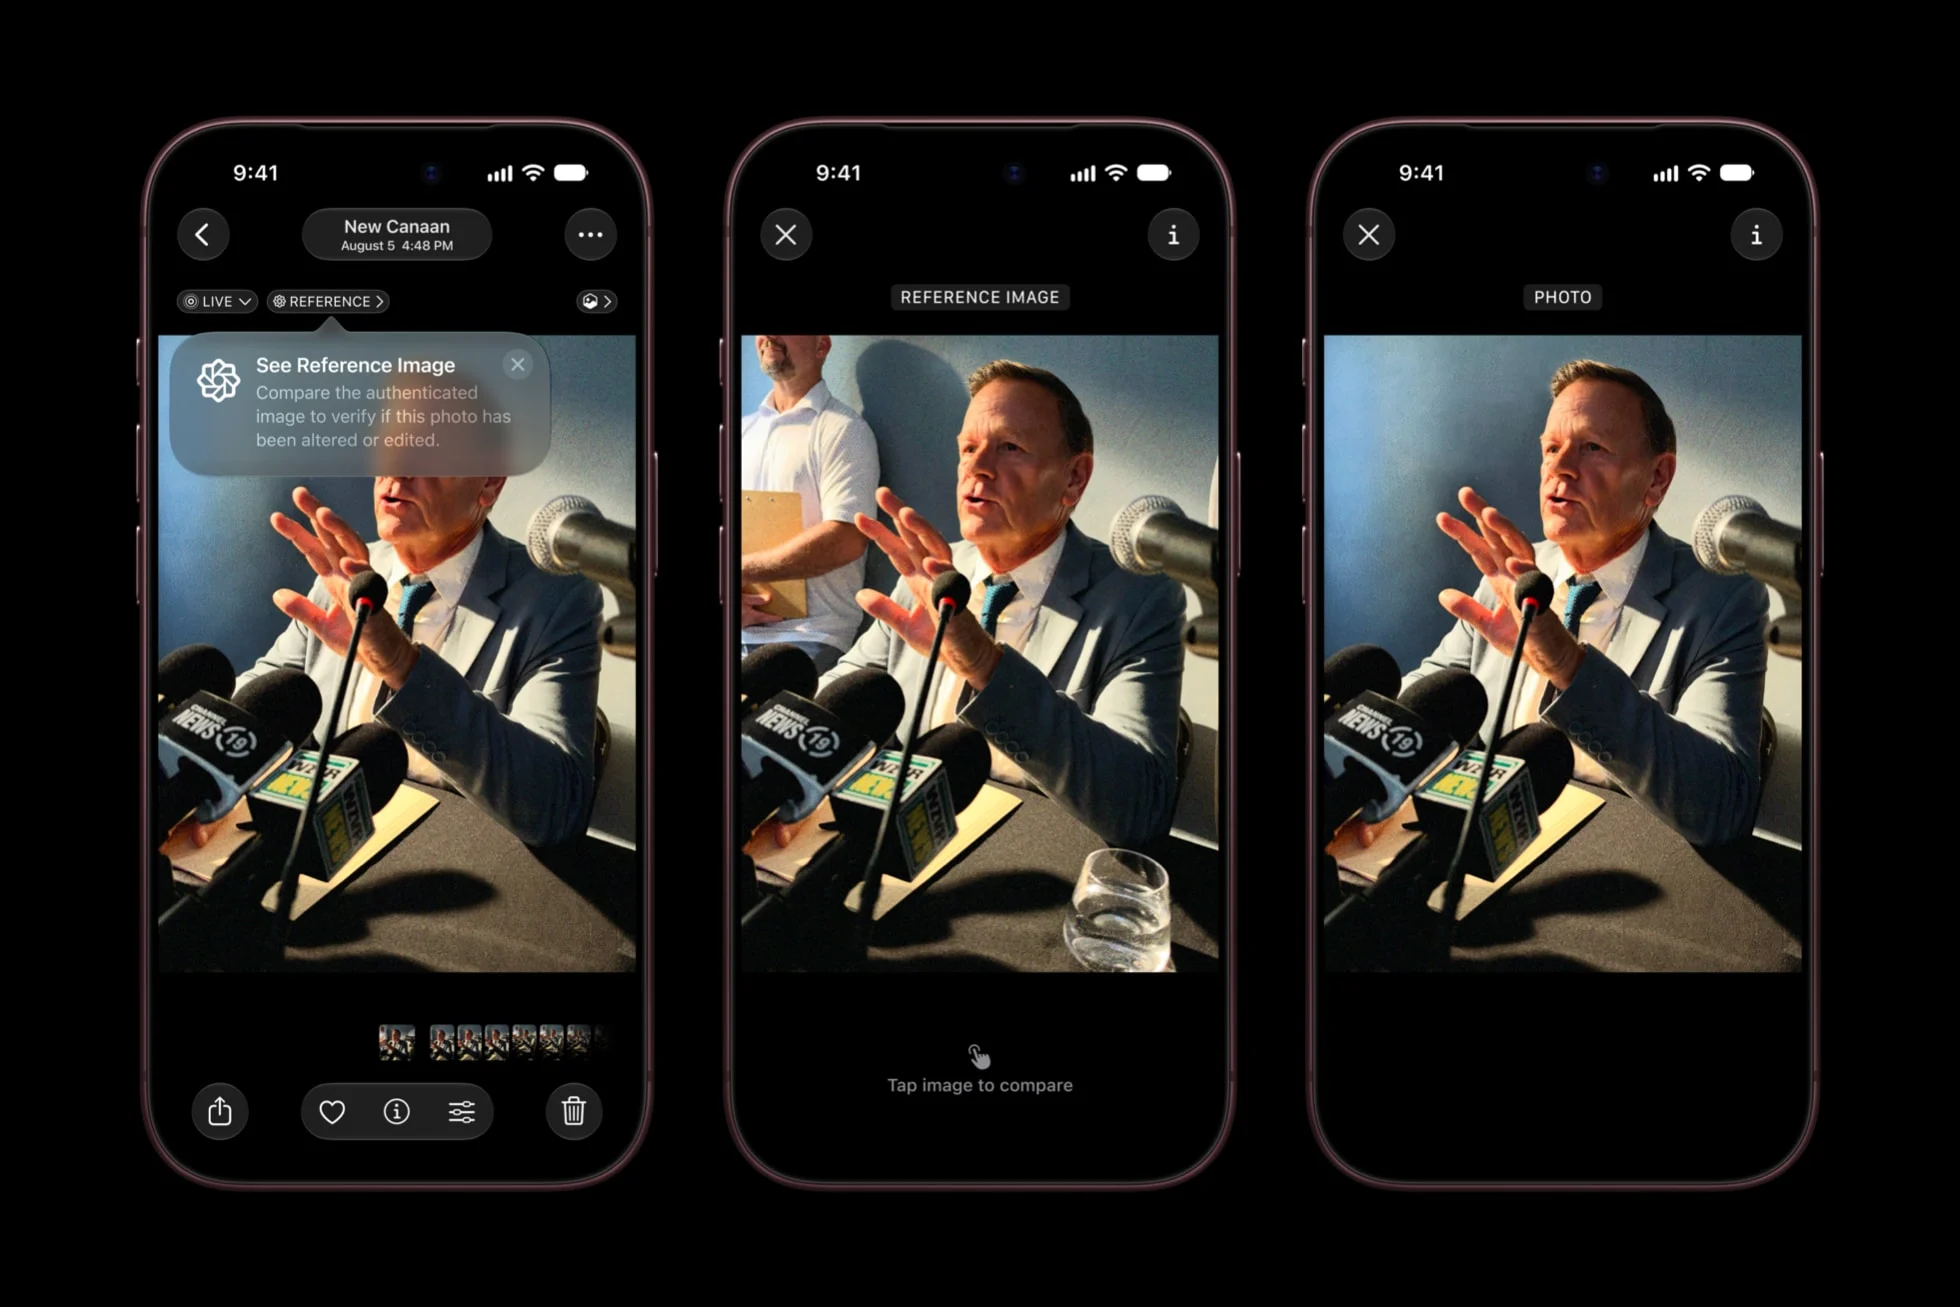
O resultado é uma segunda versão da fotografia chamada de Reference Image.
Ela funciona como uma espécie de negativo digital verificável. No aplicativo Fotos, o usuário pode colocar a imagem de referência ao lado da versão normal e verificar se algum elemento foi posteriormente removido, acrescentado ou modificado.
A Apple também adotou uma assinatura criptográfica preparada para ameaças futuras. A versão final usa uma combinação de RSA-3072 e ML-DSA-87, com proteção pós-quântica.
A empresa afirma que, até onde sabe, o Reference Image é atualmente o único sistema de procedência de imagens disponível comercialmente com esse tipo de proteção contra futuros computadores quânticos.
Por que a Apple está comparando o recurso com Android?
A provocação tem um alvo claro: o padrão C2PA, sigla para Coalition for Content Provenance and Authenticity.
O C2PA cria credenciais criptográficas que acompanham uma imagem e podem registrar de onde ela veio e quais alterações sofreu ao longo do caminho.
O Google adotou a tecnologia na linha Pixel e afirma que o sistema combina recursos de segurança em hardware, Android Key Attestation, StrongBox e o chip de segurança Titan.
A própria especificação do C2PA foi criada para funcionar em diferentes fabricantes e programas, permitindo que o histórico de um arquivo continue verificável durante sua edição e distribuição.
A Apple considera que existe uma fraqueza nessa abordagem: em implementações tradicionais, a fotografia recebe a assinatura depois de passar por partes do pipeline de software.
Isso significa, segundo a empresa, que uma invasão do sistema operacional ou uma manipulação anterior à assinatura poderia fazer um arquivo falso acabar recebendo uma credencial aparentemente válida.
Um pesquisador conseguiu justamente fazer isso em um Pixel
A crítica da Apple chega pouco depois de um caso que colocou o C2PA no centro de uma discussão de segurança.
Em agosto, o pesquisador David Buchanan, conhecido como retr0id, demonstrou um ataque no qual um Android com acesso root podia solicitar ao hardware protegido que assinasse arquivos arbitrários.
Na prática, Buchanan conseguiu fazer uma imagem criada por inteligência artificial ser apresentada como se tivesse vindo do aplicativo de câmera de um Pixel.
O ponto mais interessante é que a chave criptográfica protegida pelo hardware não precisou ser roubada. Com privilégios suficientes no sistema, o aparelho podia ser instruído a utilizar a própria chave legítima para assinar outro conteúdo.
Segundo o pesquisador, o Google classificou o relatório como algo que não poderia ser corrigido de maneira viável dentro da arquitetura atual, embora tenha concedido uma recompensa de US$ 7.500 pela descoberta.
A pesquisa ajuda a explicar por que a Apple colocou tanta ênfase em fazer a assinatura acontecer diretamente no sensor.
Mas isso não significa que o Android simplesmente não seja seguro
A comparação precisa de contexto.
O Google já afirma que sua implementação de C2PA foi criada para impedir que fotografias diferentes sejam ligadas à mesma pessoa ou dispositivo. A empresa descreve seu sistema como privado por design, com certificados que não permitem relacionar publicamente diferentes imagens ao fotógrafo.
O Pixel Camera também recebeu o nível de garantia mais alto definido pelo programa de conformidade C2PA para aplicativos móveis quando a tecnologia foi implementada.
Além disso, o C2PA tem uma vantagem importante: ele é um padrão aberto e interoperável, pensado para acompanhar arquivos entre câmeras, editores e plataformas diferentes.
O sistema da Apple, por enquanto, está muito mais preso ao ecossistema da própria companhia.
Reference Image também tem limitações
A tecnologia não transforma todas as fotos feitas pelo iPhone 18 Pro em arquivos certificados automaticamente.
Primeiro, o recurso é opcional e vem desativado por padrão. O fotógrafo precisa habilitar e selecionar o modo Reference ao realizar a captura.
Mais importante: a assinatura diretamente no sensor está disponível inicialmente apenas na câmera principal dos modelos Pro. Fotos feitas com a ultrawide ou com a teleobjetiva não recebem a mesma proteção.
Isso chama atenção porque o iPhone 18 Pro possui um sistema com três câmeras traseiras. O Overdrive já explicou como funciona a nova câmera principal com abertura variável e as diferenças em relação às outras lentes.
O desenvolvimento da Reference Image também exige conexão com a internet, já que parte da verificação ocorre dentro do Private Cloud Compute.
Segundo o suporte da Apple, as imagens de referência podem atualmente ser desenvolvidas e visualizadas em aparelhos compatíveis com iOS 27, iPadOS 27 e macOS 27.
Isso pode ser mais importante para jornalistas do que para fotos comuns
Para uma fotografia de comida ou uma selfie, provavelmente ninguém precisará comprovar criptograficamente que aquilo saiu de um sensor real.
Em jornalismo, conflitos, investigações, processos judiciais e registros de acontecimentos públicos, a situação é diferente.
Com geradores de imagens cada vez mais convincentes, demonstrar a procedência de uma fotografia pode se tornar tão importante quanto analisar a própria imagem.
A Apple menciona explicitamente fotojornalistas e fotógrafos entre os públicos que podem se beneficiar do Reference Image.
A estratégia também combina com outras mudanças do novo aparelho. Além do sistema de autenticidade, o iPhone ganhou controles profissionais de fotografia e abertura variável. No comparativo do Overdrive entre iPhone 18 Pro e iPhone 17 Pro, a câmera está entre as principais diferenças da nova geração.
Então a Apple provou que é mais segura que Android?
Ainda não.
A Apple apresentou argumentos técnicos fortes para a arquitetura do Reference Image, especialmente por começar a cadeia de confiança dentro do sensor e não depender exclusivamente do sistema operacional para garantir o conteúdo capturado.
O ataque demonstrado contra implementações C2PA no Android também mostra que a preocupação levantada pela companhia não é apenas teórica.
Por outro lado, o Reference Image é uma tecnologia recém-lançada e ainda precisa passar por análise independente, tentativas públicas de quebra e uso em larga escala.
Também não existe uma equivalência perfeita entre as duas tecnologias. O C2PA é um padrão mais amplo de procedência e histórico de edição, enquanto a solução da Apple concentra boa parte do esforço em criar uma referência extremamente protegida do momento da captura.
Portanto, a afirmação de que o iPhone 18 Pro é simplesmente “mais seguro que Android” continua sendo uma alegação da Apple, não uma conclusão definitiva sobre todos os celulares e todos os tipos de fotografia.
O que mudou é que a disputa pela melhor câmera de celular agora ganhou outro critério. Não basta apenas produzir a foto mais bonita. Fabricantes também querem provar que a foto é realmente aquilo que dizem ser.
Quem está acompanhando a chegada da nova geração também pode conferir o comparativo entre iPhone 18 Pro e iPhone 18 Pro Max, o guia sobre 256 GB ou 512 GB e os preços e disponibilidade do iPhone 18 Pro no Brasil.
Perguntas frequentes
O que é o Apple Reference Image?
É um sistema do iPhone 18 Pro que registra dados assinados diretamente pelo sensor da câmera e permite criar uma imagem de referência verificável para comparação com a fotografia editada.
O Reference Image detecta qualquer foto feita por IA?
Não. O sistema comprova a procedência das fotografias capturadas utilizando o modo Reference. Ele não funciona como um detector universal de imagens geradas por inteligência artificial.
O recurso funciona em todas as câmeras do iPhone 18 Pro?
Não. A captura com Apple Reference Image estreia na câmera principal dos modelos iPhone 18 Pro.
Android também consegue autenticar fotografias?
Sim. Aparelhos como os Google Pixel utilizam Content Credentials baseadas no padrão C2PA para registrar informações criptograficamente verificáveis sobre captura e edição.
Apple Reference Image é comprovadamente mais seguro que C2PA?
A Apple afirma que sua arquitetura oferece proteções superiores porque assina os dados diretamente no sensor e utiliza outras camadas de segurança. A tecnologia, porém, é nova e ainda precisa ser analisada e testada de maneira independente em maior escala.
Fontes
- Apple Security Research: Apple Reference Image
- Apple Newsroom: iPhone 18 Pro e iPhone 18 Pro Max
- Apple Support: como funciona o Reference Image
- Google Security Blog: C2PA no Pixel e Android
- David Buchanan: pesquisa sobre C2PA no Android
- C2PA: especificação técnica
Atualizado em 17 de setembro de 2026, às 17h56, com detalhes técnicos do Apple Reference Image, comparação com a implementação C2PA do Google e limitações do recurso.


Comentários